Windows 11 prepara controles para descubrir qué aplicaciones acceden a tus datos sensibles y bloquearlas
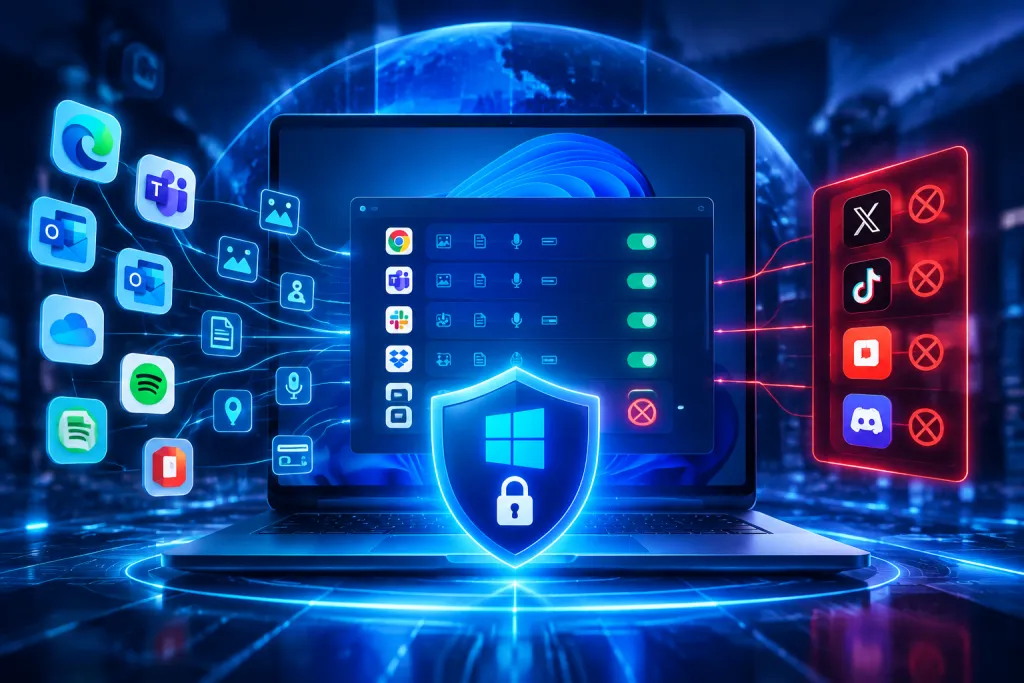
Windows 11 prepara nuevos controles para que las personas puedan identificar qué aplicaciones acceden a información sensible y decidir si desean mantener esos permisos. La propuesta refuerza la gestión de la privacidad desde el propio sistema operativo: además de conceder o retirar autorizaciones, permitiría consultar con más claridad qué recursos utiliza cada programa. El alcance concreto de las funciones puede variar, pero la dirección es clara: hacer más visible el acceso a datos y ofrecer una forma directa de limitarlo.
Una capa de transparencia sobre los permisos
Los sistemas operativos ya incluyen permisos para recursos como la cámara, el micrófono y la ubicación. Su propósito es impedir que una aplicación utilice esas funciones sin autorización. Sin embargo, para muchas personas la decisión suele concentrarse en el momento de la instalación o en el primer uso. Después, resulta fácil olvidar qué acceso se aceptó y para qué programa.
Los controles que prepara Windows buscan reducir esa falta de visibilidad. La idea es que el usuario pueda revisar qué aplicaciones han usado determinados datos o componentes y gestionar sus permisos desde una ubicación reconocible. Así, la privacidad dejaría de depender únicamente de avisos puntuales y tendría un espacio de consulta dentro de la configuración del sistema.
La diferencia es relevante. Un cuadro de diálogo pregunta si se permite un acceso en un momento determinado; un panel de actividad ayuda a entender lo que sucede después. Consultar un historial o un indicador de uso puede servir para detectar una aplicación que accede a un recurso de forma inesperada, aunque el registro por sí solo no determina si ese acceso es legítimo. Para interpretarlo también cuentan la función del programa y las tareas que realiza.
Qué tipo de información podría quedar bajo control
El concepto de datos sensibles abarca distintas categorías. Algunas están relacionadas con dispositivos, como la cámara y el micrófono. Otras tienen que ver con información personal o con capacidades que pueden revelar hábitos, ubicación o contenido del equipo. El sistema puede presentar permisos separados, de modo que la persona no tenga que aceptar o rechazar un paquete completo de accesos.
Entre los recursos que suelen gestionarse mediante permisos de privacidad se encuentran:
- Cámara y micrófono: permiten capturar imagen y sonido, por ejemplo, durante una videollamada.
- Ubicación: puede utilizarse para ofrecer mapas o adaptar ciertos servicios al lugar donde está el equipo.
- Contactos y calendario: contienen datos personales y, en algunos casos, información de otras personas.
- Archivos y bibliotecas: incluyen documentos, fotografías y otros contenidos almacenados en el dispositivo.
- Notificaciones y otros recursos: pueden revelar mensajes, actividad o información asociada a las cuentas.
La presencia de una categoría en una pantalla de configuración no implica que todas las aplicaciones puedan acceder a ella de la misma manera. Windows distingue entre tipos de programas y capacidades. Algunas aplicaciones distribuidas mediante la tienda del sistema operan con un modelo de permisos más explícito. En cambio, los programas tradicionales de escritorio pueden contar con comportamientos distintos, ya que no todos solicitan autorización por cada recurso con el mismo mecanismo.
Por esa razón, una vista unificada sería útil, pero no necesariamente convertiría todos los accesos en equivalentes ni garantizaría un control idéntico para cada programa. La forma en que el sistema registra y muestra la actividad dependerá de las capacidades de Windows y de cómo esté construido cada software.
Cómo cambiaría la gestión cotidiana
La utilidad de estos controles no estaría limitada a bloquear una aplicación. También podrían ayudar a revisar permisos que se concedieron para una tarea concreta y que ya no son necesarios. Un programa de videollamadas, por ejemplo, puede requerir cámara y micrófono para funcionar. Una herramienta de edición podría necesitar acceso a una carpeta de imágenes. En cambio, que una aplicación ajena a esas funciones solicite los mismos recursos puede llevar a revisar su configuración.
La gestión más clara también facilita aplicar el principio de mínimo privilegio: conceder a cada programa solo los accesos necesarios para su propósito. En lugar de permitirlo todo por comodidad, el usuario puede valorar cada permiso por separado y retirarlo si deja de tener sentido. Esta práctica no elimina todos los riesgos, pero reduce la cantidad de información disponible para una aplicación cuando no la necesita.
Una diferencia entre permiso y actividad
Conviene distinguir dos conceptos que a menudo se confunden. Un permiso indica que una aplicación tiene autorización para acceder a un recurso. Un registro de actividad, si está disponible, informa de que hubo un uso y puede aportar contexto sobre cuándo se produjo. Tener permiso no significa que la aplicación esté utilizando el recurso de forma continua; del mismo modo, la falta de un registro visible no siempre demuestra que no exista ninguna interacción con datos del sistema.
Esta distinción es importante para evitar conclusiones precipitadas. Una herramienta legítima puede acceder a la ubicación mientras ofrece una función que la necesita. La revisión debe relacionar el acceso con el propósito del programa, la configuración elegida y las opciones que ofrece el propio sistema.
Bloquear el acceso sin desinstalar la aplicación
Una de las ventajas de gestionar permisos desde Windows es que la respuesta no tiene por qué ser eliminar el programa. Si una aplicación no necesita utilizar la cámara, el usuario podría retirarle ese acceso y conservar el resto de sus funciones. El mismo criterio se aplicaría a otros recursos, siempre que el sistema y el tipo de aplicación permitan controlar el permiso de forma individual.
Ese bloqueo puede tener consecuencias prácticas. Si se deniega el micrófono a una aplicación de llamadas, no podrá transmitir la voz mediante ese dispositivo. Si se limita el acceso a una carpeta, ciertas operaciones podrían dejar de estar disponibles o requerir que se seleccione el archivo de forma manual. La privacidad, por tanto, puede implicar ajustes en la experiencia de uso, y el sistema debe explicar con claridad qué función se verá afectada.
También resulta útil comprobar los permisos después de instalar software, al cambiar de equipo o al resolver un problema. Una aplicación que no puede usar la cámara podría tener el permiso desactivado en Windows, aunque su configuración interna parezca correcta. Revisar ambos niveles —el del sistema y el del programa— ayuda a encontrar la causa sin modificar opciones que no están relacionadas.
Qué puede hacer el usuario mientras tanto
La gestión disponible en Windows permite revisar categorías de permisos y ajustar el acceso de las aplicaciones compatibles. La ubicación exacta de cada opción puede depender de la configuración del sistema y de la versión instalada. Como medida general, conviene comprobar los permisos de cámara, micrófono, ubicación y archivos, además de mantener solo aquellos que tengan una razón clara.
Cuando una aplicación no aparece en una lista de permisos o no ofrece un control individual, eso no significa automáticamente que sea maliciosa. Puede deberse a la forma en que está desarrollada o a las reglas aplicables a ese tipo de programa. En esos casos, se pueden revisar sus opciones internas, limitar su uso o desinstalarla si no resulta necesaria.
El reto de hacer comprensible la privacidad
Un panel de control solo es eficaz si presenta información comprensible y permite actuar sin conocimientos técnicos avanzados. Mostrar nombres de permisos y aplicaciones es un primer paso, pero la utilidad depende también de que el sistema explique qué significa cada acceso y qué ocurre al retirarlo. Una lista extensa, sin contexto, puede terminar siendo tan difícil de interpretar como la configuración dispersa que intenta sustituir.
La claridad resulta especialmente importante cuando se administran equipos compartidos o utilizados en entornos de trabajo. En esos casos, una persona puede necesitar acceso a una función para realizar sus tareas, mientras que otra debe mantener restricciones por motivos de seguridad o privacidad. La configuración debe facilitar decisiones informadas sin confundir el control del usuario con las políticas que pueda establecer una organización.
También existe un límite técnico: el sistema operativo no siempre puede explicar por completo qué hace una aplicación con los datos una vez que obtiene acceso legítimo. Los permisos regulan la entrada a determinados recursos, pero no sustituyen las políticas de privacidad, las medidas de seguridad del programa ni la revisión de su procedencia. Por ello, estos controles deben entenderse como una herramienta de supervisión y no como una garantía absoluta.
Un cambio que puede elevar las expectativas
La preparación de controles más visibles apunta a una evolución en la relación entre Windows y sus usuarios. La seguridad tradicional se ha centrado en impedir amenazas y proteger el sistema frente a programas dañinos. La privacidad añade otra pregunta: qué información puede usar cada aplicación y si ese acceso sigue siendo necesario. Ambas áreas se complementan, pero no son idénticas.
Una interfaz más clara podría ayudar a detectar solicitudes inesperadas, reducir permisos innecesarios y resolver dudas sobre el comportamiento de los programas. También daría más relevancia a la configuración de privacidad como una tarea periódica, en lugar de una decisión que se toma una sola vez. Para que ese cambio tenga impacto, la información debe ser fiable, estar actualizada y cubrir de forma coherente las distintas clases de aplicaciones.
El interés de la propuesta reside, sobre todo, en acercar el control al usuario. Poder consultar accesos y bloquearlos desde el sistema hace más sencillo responder ante una aplicación que no necesita determinados datos. La eficacia dependerá de los detalles de implementación y de las limitaciones propias de cada programa, pero la dirección puede favorecer una gestión más transparente de la privacidad en Windows 11.